
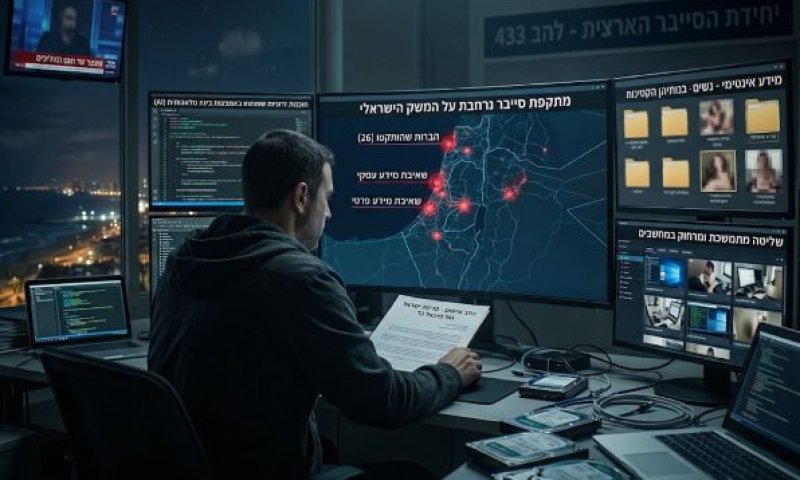
פרקליטות המדינה מאשימה את מיכאל בר בביצוע התקפות סייבר חמורות נגד עשרות חברות במשק הישראלי ואנשים פרטיים. הנאשם ניצל את תפקידו, חדר למחשבים רבים, גנב מידע רגיש וצילם נשים ללא ידיעתן.
כתב האישום, שהוגש לבית משפט השלום בראשון לציון על-ידי מחלקת הסייבר, חשף כי בר פעל באופן שיטתי משנת 2019 ועד למעצרו. הוא השתמש בתוכנות זדוניות שפיתח בעזרת כלי בינה מלאכותית, אשר אפשרו לו להשתלט מרחוק על המחשבים. בדרך זו, שאב מידע עסקי ופרטי מ-26 חברות שונות.
מעקב ופגיעה בפרטיות
הנאשם, ששימש מנהל אבטחת מידע בחברה מתחום הבנייה, ניצל את גישתו כדי לאסוף קבצים וסיסמאות. הוא הפעיל את מצלמות המחשב ללא ידיעת המשתמשים, צפה בהם בזמן אמת ותיעד את פעולותיהם. בין היתר, צילם תמונות אינטימיות של נשים שהועסקו באותן חברות בעת ששהו בביתן, וכן של בנותיהן הקטינות.
הוא מיין וסידר את המידע בתיקיות ייעודיות לפי זהות הנפגעות. התוכנות הזדוניות שהתקין המשיכו לפעול גם לאחר כיבוי המערכות, והעניקו לו שליטה ממושכת למטרות ריגול ופגיעה.
ההסתרה ממערך הסייבר הלאומי
מעשיו של בר נחשפו באפריל 2026 בעקבות חקירת סייבר פנימית באחת החברות. כאשר נציגי מערך הסייבר הלאומי פנו אליו במסגרת תפקידו כדי לעדכן אותו בתקיפה, הוא הסתיר את מעורבותו ואף המשיך לפתח תוכנה זדונית מתוחכמת יותר ולהחדירה לחברות נוספות.
יחידת הסייבר הארצית בלהב 433 ניהלה את החקירה. הפרקליטות מבקשת לעצור את הנאשם עד לתום ההליכים נגדו, ומדגישה בבקשת המעצר כי יכולותיו הטכנולוגיות המתקדמות מעמידות את הציבור בסכנה.
תגובות
רגע, שקט פה מדי
דעתך חשובה - תהיו הראשונים להגיב על הכתבה